在5G网络中,UE完成注册后,核心网需要持续掌握UE大致所在的位置,以便在寻呼、入站业务或下行数据到达时能够找到它。但UE不会一直停留在同一位置,它可能从一个跟踪区移动到另一个跟踪区,甚至离开当前AMF的服务范围。如果UE每次移动后都重新注册,控制面信令开销会迅速增加;如果始终不更新位置,网络最终又可能无法确定应到哪里寻找UE。 移动性注册更新 正是为了在位置准确性与信令开销之间取得平衡。
初次学习5GC信令时,一个常见问题是:UE明明已经注册,为什么移动到新区域后还要再次发送Registration Request?切换到另一个gNB是否一定会触发更新?进入新的Tracking Area是否就意味着AMF必须改变?这些问题都指向同一个原则:UE仍然保持在5GS Registered状态,但它当前的位置可能已经离开网络之前分配的Registration Area。因此,5GC需要更新UE的位置,判断Serving AMF是否继续保持不变,并为下一阶段移动分配适用的Registration Area。这不是再次执行开机初始注册,UE也不会每次换小区都重新注册,而是用于维持UE的5GS移动性上下文连续性的机制。
离开Registration Area是移动性更新的关键触发条件
5GC中的注册并不只有Initial Registration。Registration Request中携带的5GS registration type用于区分Initial Registration、Mobility Registration Update、Periodic Registration Update和Emergency Registration等流程。在移动场景中,最容易混淆的问题之一就是Tracking Area(TA)与Registration Area之间的区别。
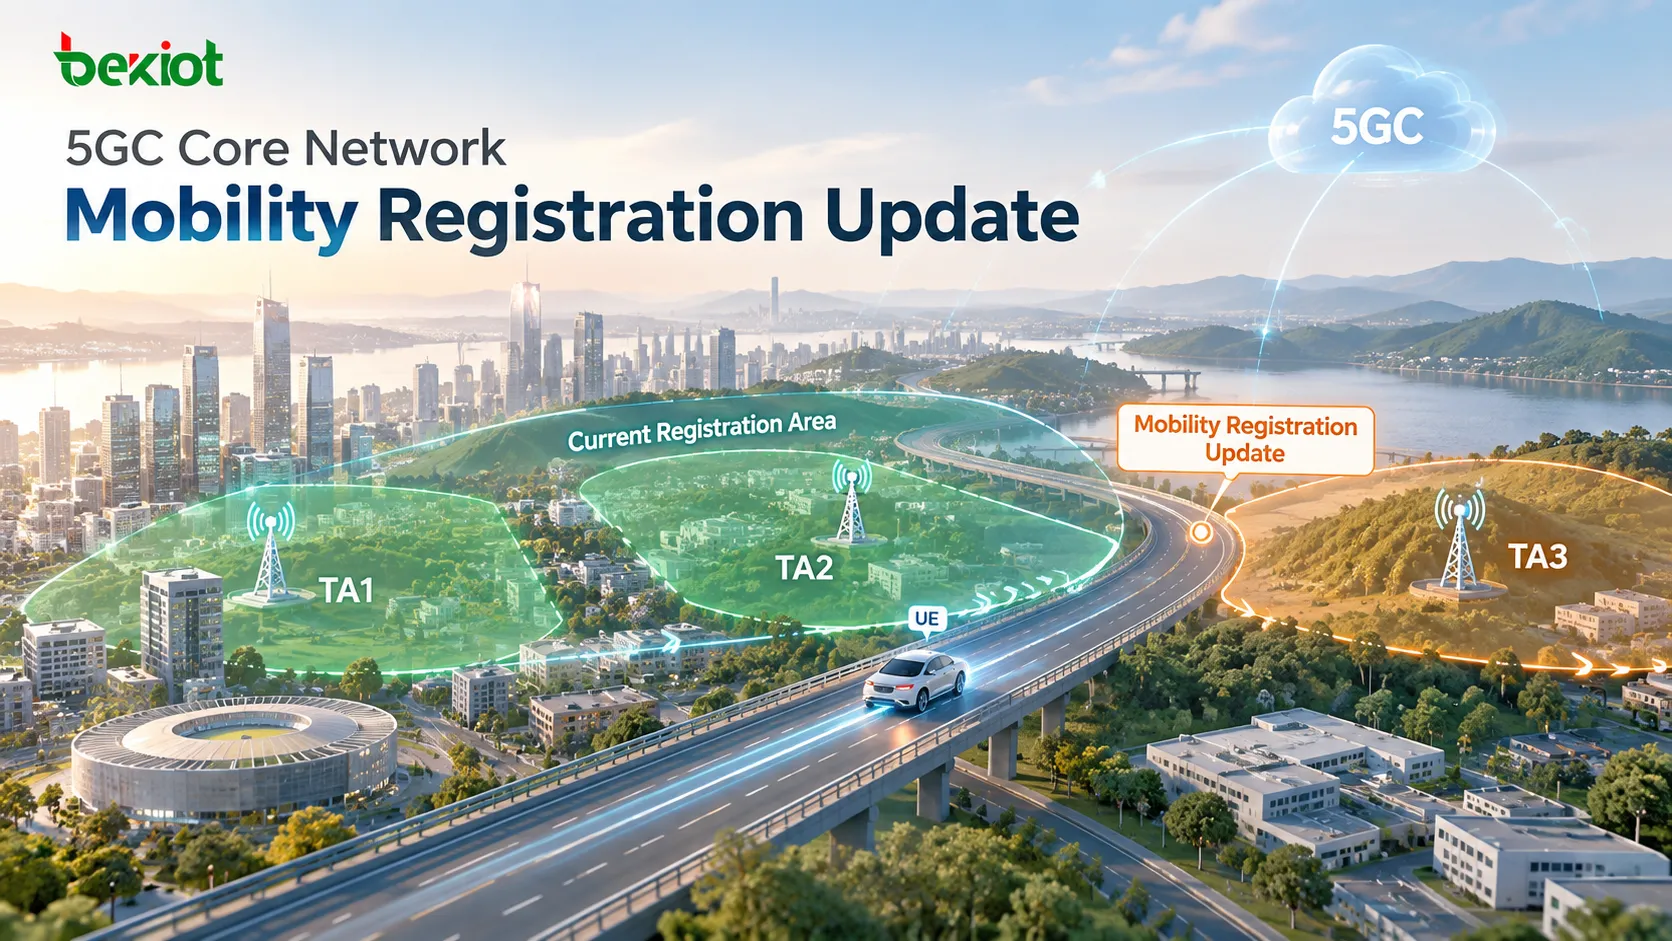
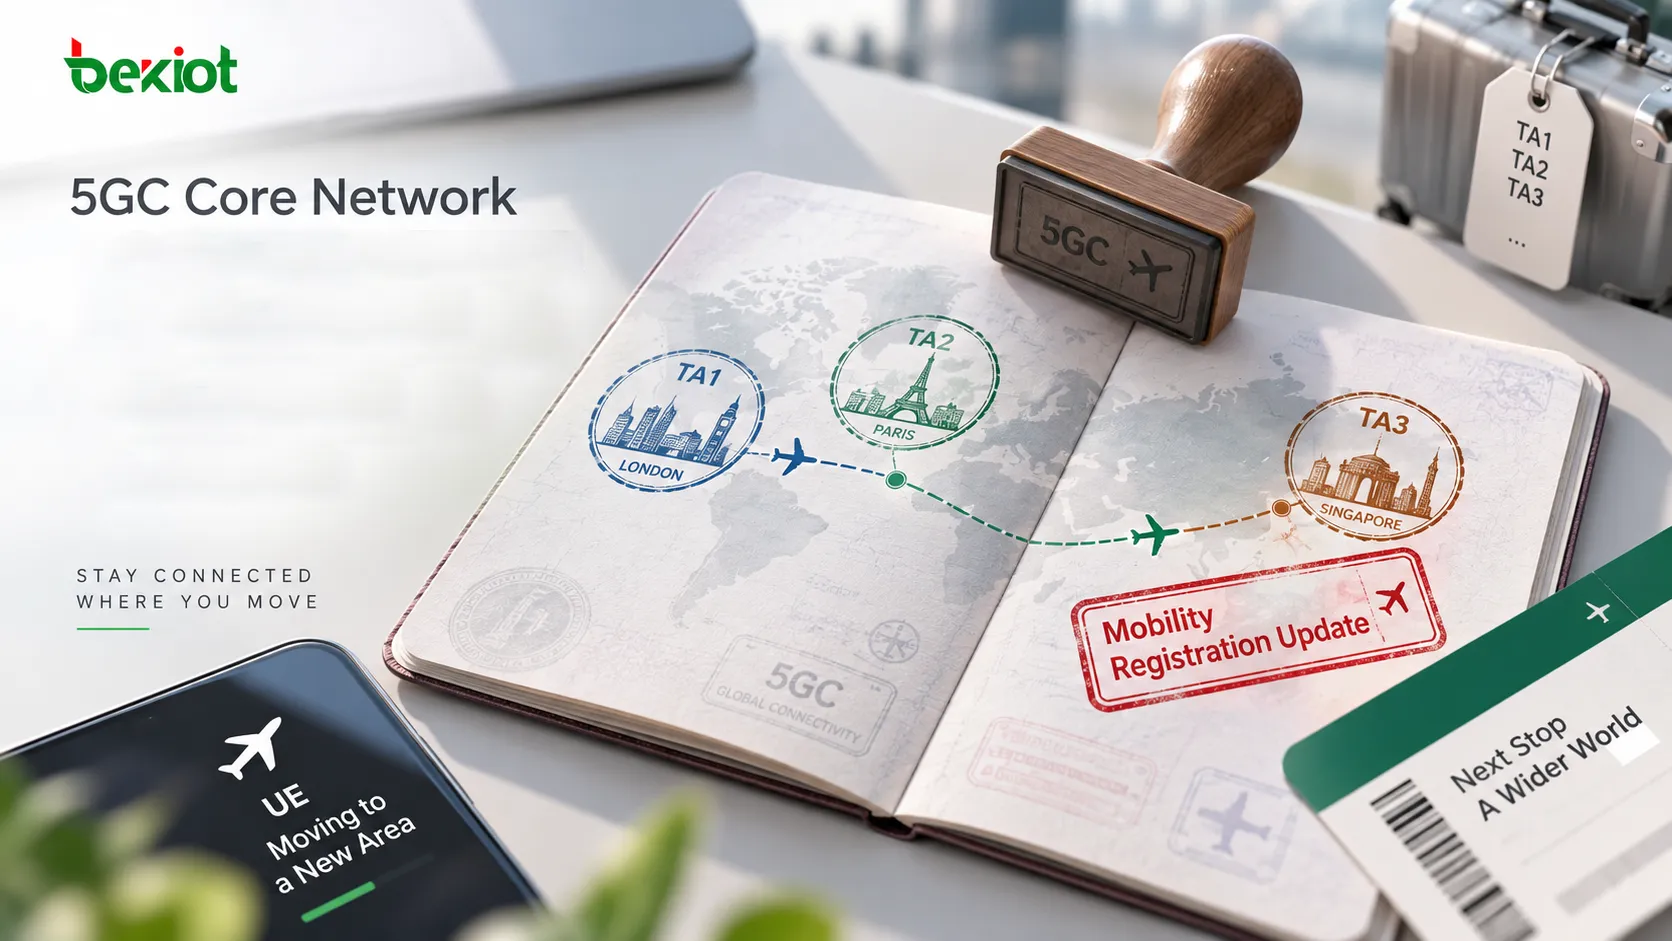
TA是网络进行位置管理所使用的基本区域之一,而Registration Area则是由一个或多个TA组成的范围,AMF允许UE在该范围内保持注册状态。一个Registration Area可以只包含一个TA,也可以包含多个TA。假设某AMF服务TA1、TA2、TA3和TA4,但根据该UE的移动特征,只把TA1和TA2分配为它当前的Registration Area。当UE从TA1移动到TA2时,它仍位于已注册区域内,因此不会仅仅因为TA发生变化就执行Mobility Registration Update。
当UE继续移动到TA3,而TA3不属于当前保存的Registration Area时,情况就不同了。UE检测到当前TAI已位于注册区域之外,于是发送新的NAS Registration Request,并将5GS registration type设置为 mobility registration updating。因此,小区变化不会自动触发Mobility Registration Update,甚至TA变化也并不总会触发。典型触发条件是UE进入当前Registration Area之外的TA。
这正是Registration Area概念存在的意义。它允许UE在一定范围内移动,而无需每次跨越TA边界都与5GC交互,从而在位置准确性和控制面信令负载之间取得平衡。对于移动范围更广的UE,网络可以分配更大的TA列表;当需要更精确的位置跟踪时,也可以缩小Registration Area。因此,Registration Area本身就是移动性管理策略的一部分。
Registration Request如何把现有移动性状态带回5GC?
Mobility Registration Update与Initial Registration最明显的区别在于,UE并不是一个完全未知的用户。它已经完成5GS注册,通常仍保留网络分配的5G-GUTI、Registration Area以及相关NAS上下文。因此,新的Registration Request并不是从零开始建立身份,而是在告诉网络:“我还是你已经认识的那个UE,只是我的移动位置发生了变化。”
UE首先通过新的gNB建立控制面接入,随后gNB在NGAP Initial UE Message中将NAS Registration Request发送给AMF。除NAS-PDU外,Initial UE Message还提供当前NR-CGI和TAI等接入位置信息。在典型的Mobility Registration Update中,Registration Request可能携带多个重要信息元素:5GS registration type表明流程类型为mobility registration updating;5G-GUTI帮助网络识别与UE上一次注册相关的AMF或GUAMI;Last Visited Registered TAI提供UE此前注册位置的参考;UE Security Capability描述所支持的NAS加密和完整性保护算法;PDU Session Status反映UE认为仍处于活动状态的PDU Session;Requested NSSAI则可在适用时提供UE请求的网络切片。
因此,在信令跟踪分析中,第一个问题不应是后续是否再次进行了认证,而应先确认Registration Request本身是否明确表明这是Mobility Registration Update而不是Initial Registration。如果注册类型被错误解读,后面的整条信令流程就很容易从错误的角度进行分析。
为什么同AMF更新与跨AMF更新走不同的流程?
离开Registration Area并不一定意味着离开当前AMF的服务范围。这个区别会直接决定后续信令流程的复杂程度,也是分析Mobility Registration Update时首先需要识别的分支之一。
Serving AMF保持不变
假设某AMF同时服务TA1和TA2,而网络此前只把TA1分配为UE的Registration Area。当UE从TA1移动到TA2时,TA2位于当前Registration Area之外,因此需要执行Mobility Registration Update。但TA2仍属于同一个AMF的服务范围。
在这种情况下,并不存在真正的Old AMF到New AMF迁移。当前AMF已经持有UE的移动性上下文,只需要处理新的位置、更新Registration Area,并刷新必要的策略或上下文信息。Registration Area发生变化,但Serving AMF不变。
Serving AMF发生变化
当UE从一个AMF服务的TA移动到另一个AMF服务的TA时,流程会更加复杂。例如,UE可能已在AMF1下完成注册,并获得与AMF1相关联的5G-GUTI。随后UE通过新的gNB进入AMF2的服务范围,此时New AMF需要知道这个UE是谁、之前由哪个AMF为它服务,以及哪些上下文可以继续复用。
因此,跨AMF的Mobility Registration Update不仅仅是位置更新,还涉及 将UE的移动性管理上下文从原Serving AMF移交 给新的Serving AMF。
New AMF如何找到Old AMF并获取UE Context?
在跨AMF移动场景中,New AMF收到Registration Request后首先要解决的问题,不是用户能否建立数据业务,而是识别此前由哪个AMF管理该UE。5G-GUTI在这里起到重要作用。临时身份中与GUAMI相关的信息可以帮助网络识别此前服务该UE的AMF。New AMF据此确定Old AMF,并通过Namf_Communication服务请求已有的UE Context。
典型逻辑很直接:UE使用此前的5G-GUTI发送Mobility Registration Update;New AMF从5G-GUTI中提取与AMF相关的身份信息;识别出Old AMF;New AMF请求UE Context;Old AMF返回可转移的移动性上下文。这些返回信息可以帮助New AMF恢复SUPI、GPSI、PEI以及部分Access and Mobility Context等身份与移动性信息,使新的Serving AMF能够在已有UE状态基础上继续处理,而不是把设备当成完全未知的UE。
从Old AMF获取到上下文,并不意味着后续所有安全流程都一定可以跳过。如果现有身份信息或安全上下文不足,网络仍可能再次请求UE的SUCI,并根据当前安全条件执行身份验证或5G-AKA认证。因此,分析信令时应避免两种僵化假设:Mobility Registration Update并不总是需要完整重新认证,但存在可用的Old AMF Context也不能保证认证绝不会发生。是否出现Identity Request或完整5G-AKA,取决于所转移的UE Context、NAS Security Context以及网络策略。
UDM、NRF和PCF如何完成Serving AMF接管?
从Old AMF获取UE Context并不意味着服务关系已经完全转移。在5GC中,用户位置和业务状态分布在多个网络功能中。尤其是UDM必须知道现在由哪个AMF负责服务该UE。
New AMF可以通过NRF发现能够提供所需服务的UDM,然后在UDM中登记新的3GPP Access Registration。这一步在跨AMF场景中尤其重要,因为UDM中的Serving AMF记录需要从Old AMF切换到New AMF。随后,UDM可以向Old AMF触发相应的Deregistration Notification,以释放此前的服务关系。
New AMF还需要获取当前Access and Mobility Subscription Data,其中可能包括GPSI、Subscribed NSSAI、UE-AMBR、周期性注册参数、RAT限制和区域接入限制。如果后续PDU Session处理需要选择SMF,AMF还可以获取SMF Selection Subscription Data,包括与相应S-NSSAI关联的DNN和Default DNN信息,并订阅相关订阅数据的变化。PCF则通过提供Access and Mobility Policy补充这一过程。New AMF可以选择合适的PCF并建立AM Policy Association,以获取区域限制等移动性策略信息。
这些步骤解决的是不同问题。Old AMF Context告诉New AMF,UE此前处于什么状态;UDM Registration告诉核心网,现在由哪个AMF服务UE;Subscription Data告诉New AMF,该用户被允许使用什么;PCF Policy告诉AMF,当前适用哪些移动性和接入规则。因此,Mobility Registration Update不能简单理解为“AMF更新一个TAI”。在跨AMF场景中,它同时还完成移动性管理责任从一个AMF向另一个AMF的转移。
Registration Accept如何定义UE下一阶段的移动范围?
身份、上下文、订阅数据和策略处理完成后,AMF需要把新的注册状态同时应用到gNB和UE。典型流程中,AMF可以通过NGAP Initial Context Setup Request在gNB中建立或更新UE相关上下文,同时向UE下发NAS Registration Accept。
Registration Accept最重要的意义并不只是表明注册成功。该消息还会提供用于定义UE下一阶段移动行为的参数。跨AMF移动后可能分配新的5G-GUTI,以反映新的Serving AMF;Allowed NSSAI标识当前允许UE使用的网络切片;T3512定义后续Periodic Registration Update相关的定时;TA List,也就是Registration Area,则告诉UE在不触发同类型Mobility Registration Update的情况下,可以在哪些TA之间移动并保持注册状态。
gNB完成相应的上下文处理后,返回Initial Context Setup Response,UE随后发送Registration Complete,本次Mobility Registration Update至此结束。从状态转移角度,可以概括为:UE离开原有Registration Area;Registration Request把之前的移动性身份带入5GC;网络判断Serving AMF是否需要变化;如有需要,从Old AMF转移UE Context;New AMF完成UDM注册并获得必要的订阅与策略信息;Registration Accept下发新的5G-GUTI和Registration Area;最后UE返回Registration Complete。
故障排查也可以沿着同一状态链进行。如果Registration Request已经到达New AMF,但无法定位Old AMF,应重点检查5G-GUTI、GUAMI和AMF寻址。如果Old AMF Context已经成功获取,但流程停在UDM阶段,则应继续检查UDM发现、AMF Registration以及订阅数据获取。如果核心网内部处理已经完成,但Registration Accept仍未到达UE,则应继续检查策略结果、区域限制、NGAP下行信令和RAN上下文建立。理解5GC Mobility Registration Update的重点并不是记住几十条HTTP/2和NGAP消息,而是理解已注册UE移动后,网络如何回答三个问题: UE现在在哪里、应由哪个AMF继续管理它,以及下一阶段移动应适用哪个Registration Area?
常见问题
UE每次进入新的Tracking Area都要执行Mobility Registration Update吗?
不一定。关键在于新的TA是否仍属于UE当前的Registration Area。如果AMF已经把TA1和TA2分配为UE的Registration Area,那么从TA1移动到TA2通常不会仅仅因为TA发生变化就触发该更新。进入Registration Area之外的TA才是典型触发条件。
Mobility Registration Update是否一定会更换AMF?
不会。UE可能已经离开当前Registration Area,但新的TA仍属于同一个AMF的服务范围。在这种情况下,Serving AMF保持不变。只有当UE进入需要由另一个AMF服务的区域时,才需要进行Old AMF到New AMF的上下文转移。
每次Mobility Registration Update都会重复执行5G-AKA吗?
不能假设存在固定规则。是否重复执行身份流程或5G-AKA,取决于当前可用的UE Context、NAS Security Context以及网络策略。如果有效上下文仍可继续使用,部分安全流程可能无需完整重复;如果身份或安全条件不足,网络则可能再次执行必要的认证步骤。
UE从4G移动到5G时的更新,与5GC内部的Mobility Registration Update有什么不同?
两种场景都可能使用Mobility Registration Update这一注册类型,但移动性上下文的来源不同。完全在5GS内部的移动通常涉及Old AMF与New AMF之间的移动性上下文;而从4G到5G的空闲态互操作场景还可能涉及MME、N26以及EPS与5GS上下文之间的转换。分析信令跟踪时,第一步应先判断UE是在5GS内部移动,还是从EPC进入5GC。