维护访问、陌生网关或被盗分机账户都可能成为进入企业语音服务的路径。如果安装与接入缺乏控制,普通宽带与语音设备也可能被滥用。实际防御应从明确哪些设备获准使用、允许如何通信开始。
主叫显示只是呈现的身份,不足以证明来电者或设备可信。企业保护应覆盖物理访问、终端、账户、SIP中继、路由与事件响应。VoIP本身并非欺诈系统,小型网关也不能单独作为违法证据;关键在于授权情况与实际行为。
掌握语音网络中的每台设备
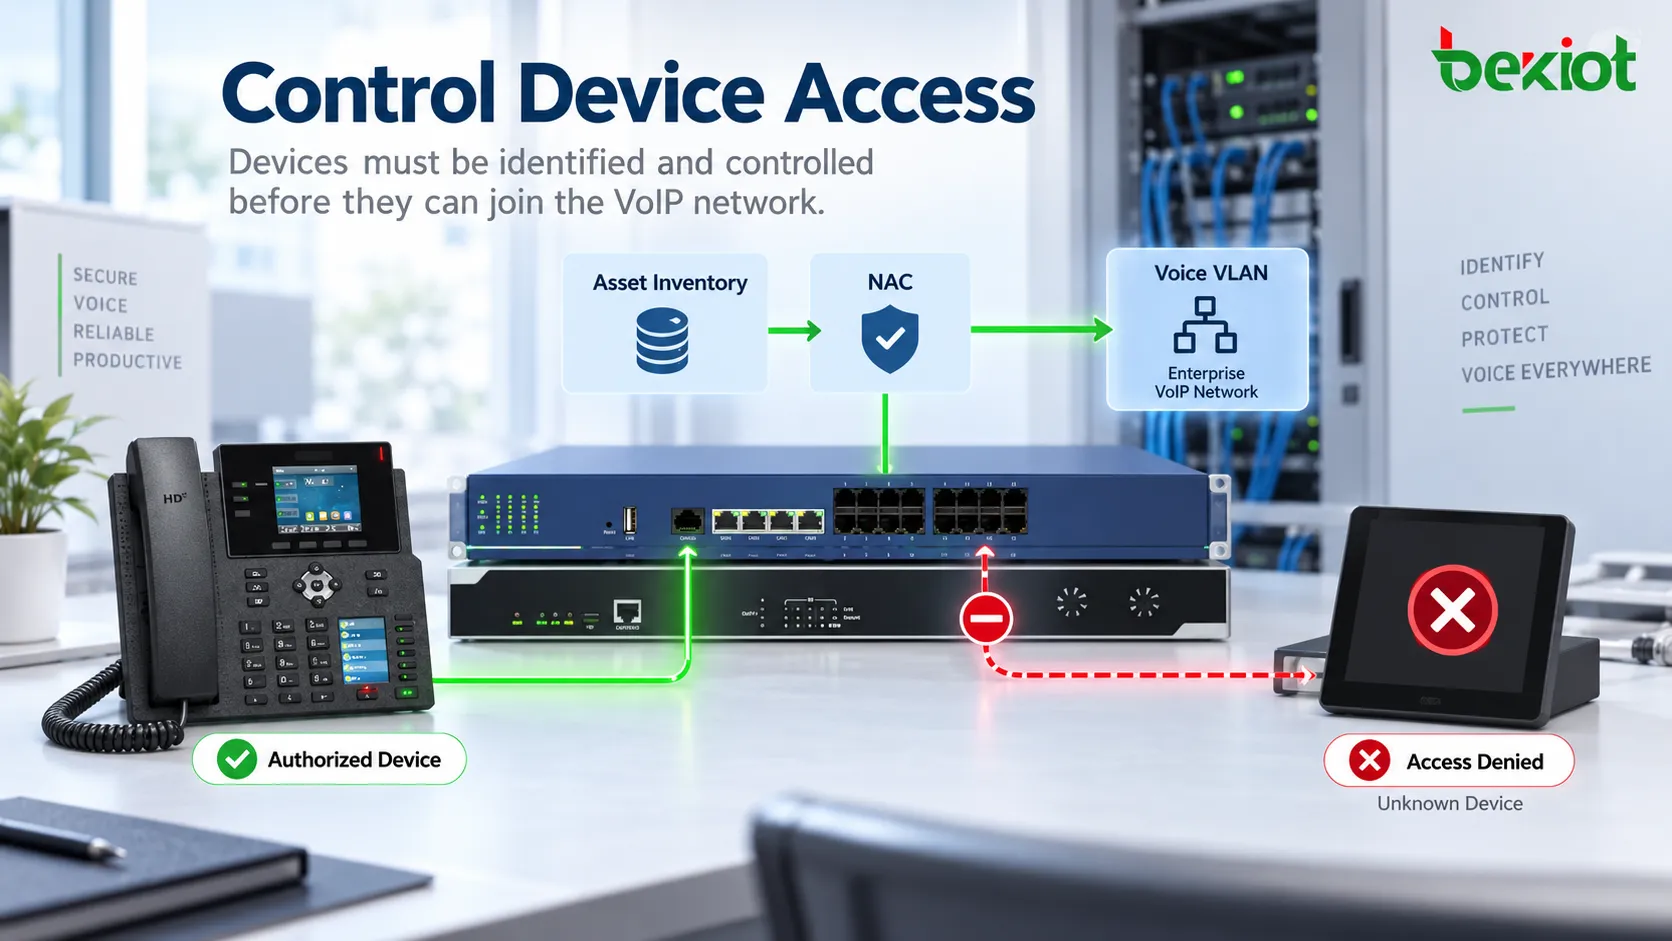
维护IP电话、ATA、网关、SBC、IP PBX及会议设备清单。记录型号、软件版本、网络标识、安装位置、负责人及业务用途。将清单与交换机和平台记录核对,新增设备与临时测试设备均需批准。
按需要分离语音与管理流量,限制网段间通信,并采用受支持的802.1X或网络准入控制。语音VLAN本身不是身份认证。MAC地址可以复制,因此基于MAC的控制弱于密码学设备认证;在无法采用更强方式时,应将其作为辅助措施。
锁闭设备间,监督访客,并在适合运营的情况下关闭闲置端口。合法工单应说明谁连接了每台设备以及原因。除主机房外,也应检查分支机构及外露网络插口,并在维护结束后移除临时设备。
管理SIP账户的完整生命周期
为语音账户指定负责人、批准角色与明确呼叫权限。员工离职或承包工作结束时应及时停用,角色变化时调整权限。普通SIP分机应与网页管理账户分开;一个电话号码加长期共享密码,不足以构成身份管理。
使用独立凭据、安全配置下发及受支持的证书或设备控制。多因素认证适用于管理及支持的应用登录,但采用摘要认证的传统SIP终端可能无法响应交互式MFA提示。应通过兼容的网络接入与凭据控制保护这些终端,不应声称每次注册均受MFA覆盖。
将管理限制在受信路径,如受控VPN或跳板机,并记录变更。监控异常注册,调查陌生设备或网络。出差、运营商地址变化与合法冗余客户端可能解释部分异常,因此位置变化本身不应自动判定为入侵。
控制外部SIP边界
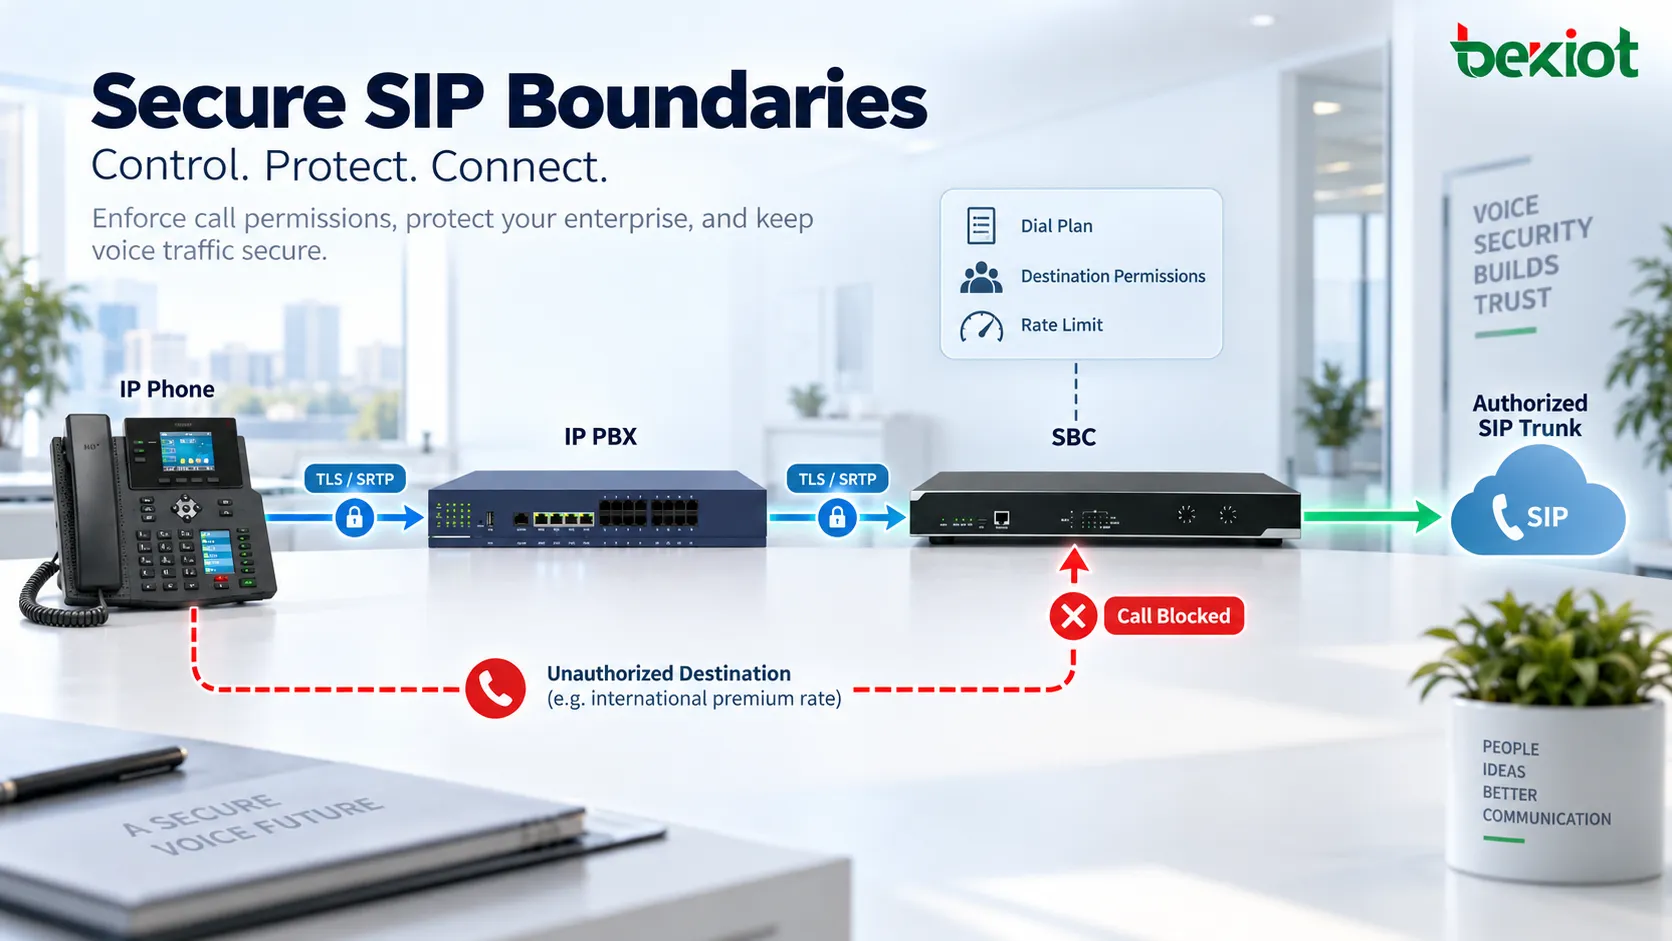
SBC可在企业与授权运营商、云服务或远程用户之间执行会话策略。根据实际能力,它可验证信令、限制会话速率及并发量、实施访问策略,并隐藏部分内部拓扑。正确配置、维护与适当容量仍是必要条件。
结合防火墙规则、可行的来源限制、速率限制与拒绝服务防护规划。只允许必要的信令和媒体路径。公开管理端口及大范围排障例外不应在投运后继续开放。运营商地址范围可能变化,因此批准的规则也需维护。
记录内部语音服务通过受控边界到授权运营商或平台的正常路径。SBC不是万能防火墙、欺诈检测器或身份保证。应测试实际执行效果,包括拒绝的会话、获准的远程用户,以及约定负载下的持续服务。
限制合法账户可以拨打的范围
认证成功不应等于可无限制拨打国际、增值号码或SIP URI。应按角色设定服务等级,并将目的地限制在业务需求范围。无人值守求助终端可能只需联系批准的控制室;国际销售团队可有更广但仍明确的策略。
在平台及运营商支持时,实施适当的并发、时长、使用量或费用限制。将告警与约定响应结合。阈值需要业务基线:繁忙联络中心或值班团队的正常行为,可能不同于仅在办公时间使用的分机。
检查拨号计划、呼叫转移、语音信箱访问、转接权限与闲置中继。如果转移或转接绕过策略,受限分机仍可能打开高费用路由。应保留必要紧急接入并建立受控例外流程;欺诈遏制不能不加区分地关闭关键通信。
分别保护信令与媒体
TLS可保护已启用并验证的连接上的SIP信令。SRTP在配置适当密码算法与密钥管理时,可保护媒体机密性与完整性。选择端口或显示安全通话图标,都不足以证明已具备这些保护。
检查每段连接的证书信任、服务器身份、有效期、私钥保护与设置兼容性。仅将端口从5060改为5061,并不等于实现安全。SRTP需要受支持的密钥建立方式;SRTP本身不定义完整的密钥管理系统。
SBC、媒体代理或运营商可能终止加密,再建立另一段受保护连接。应确认哪些主体能接触信令或音频,以及何处转为未加密,特别是PSTN边界。加密不能替代账户授权或呼叫策略:被盗的有效凭据仍可发起加密的欺诈呼叫。
同时监控行为与协议有效性
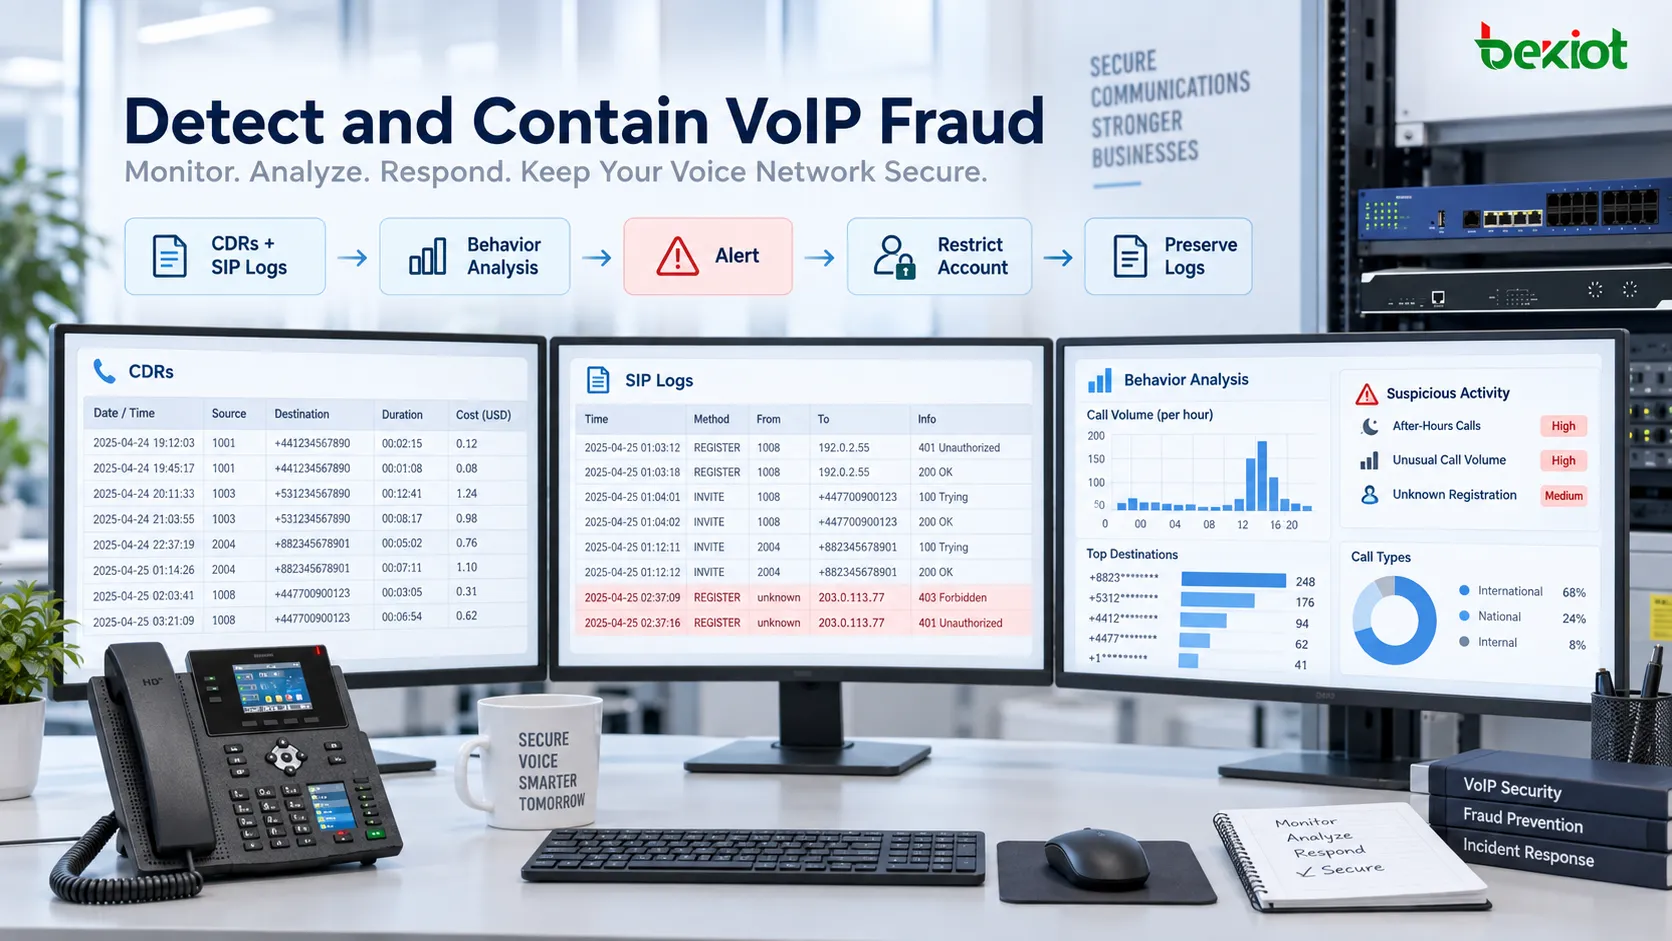
收集有用的通话详单(CDR)、注册及认证事件、中继活动与管理员变更。将目的地、时长、并发、失败率、时段与终端来源,和预期业务模式比较。获准的SIP INVITE也可能发起企业从未打算授权的呼叫。
值得调查的现象包括:通常白天使用的账户深夜拨打国际电话、休眠中继突然出现流量、频繁注册变更或短时呼叫大增。每个信号都可能有合理解释。应关联证据并确定审查优先级,而不是将所有偏差视为已确认欺诈。
规则、统计或AI辅助分析可帮助识别模式,但需要可用数据、调优与人工责任。应明确谁接收告警、多久审查及何时限制。既要衡量漏检,也要衡量误报;任何模型或协议检查都不能保证防止欺诈。
在事件发生前准备遏制与证据保全
使IP PBX、SBC、防火墙及监控系统保持时间同步。保留足够的CDR、认证、配置下发与路由变更信息,以关联通信双方、时间、时长、中继与结果。保护日志免受未经授权的访问或修改,并按运营与适用隐私要求设定保存期限。
响应计划应明确值班负责人、运营商联系人,以及限制账户或路由的授权人。在遏制问题时保留相关证据。尽可能仅限制受影响目的地或账户,并维持必要呼叫。如果攻击者仍控制设备、配置来源或管理员账户,仅重置凭据并不足够。
调查影响范围,移除未经授权的设备或配置,修正入口,并在恢复前验证服务。记录决定,在恢复后复查控制。预先批准的响应可缩短遏制时间,但自动封锁必须针对合法出差、需求高峰与紧急流程进行测试。
核实维护访问与第三方接入
遇到未预期的安装或升级请求,应通过已知内部联系人,或独立取得的官方服务渠道核实。制服、工作证与访客提供的电话号码都不足以验证身份。应将访问与工单匹配,并记录带入或移除的设备。
向承包人员提供实名、限时且范围必要的权限。监督现场作业,记录远程管理,完工后撤销访问。培训员工及时报告陌生设备与可疑请求;常规维护流程的支持可让技术控制更有效。
将控制形成持续运作的体系
有效链条包括可识别设备、受控接入、受管理账户、受限路由、受保护流量、行为监控与演练过的响应。更新仍受支持的固件与软件,备份批准配置并测试还原。为每项控制指定负责人,使其在安装后持续有效。
对于贝克通信方案,应明确哪些控制属于终端、IP PBX、网关、SBC、运营商或集成安全平台。应要求支持文档与配置证据,不应假定每台设备都提供费用上限、MFA、分析或自动隔离。采用云服务后,客户仍需对账户、设备与权限承担责任。
通过批准的测试验证设计:拒绝未知终端、阻止禁止目的地、核实约定区段的加密、产生安全测试告警,并演练账户遏制与恢复。使用授权测试账户与目的地。记录已证明的能力、仍需人工处理的事项,以及非办公时段的负责人。
常见问题
云PBX服务商负责全部VoIP安全吗?
不是。责任因服务合同而异。客户通常仍管理用户、终端与呼叫权限,服务商管理指定基础设施与服务控制。应记录分工、事件联系人及可取得的证据。
语音系统应多久审查一次?
采用基于风险的计划,并在重大升级、新增中继、远程接入变化、运营商迁移或事件之后复查。持续告警不能替代定期检查账户、软件支持与累积的路由例外。
应如何为维护商提供远程接入?
通过批准的VPN或受控跳板机使用实名账户,限制时间与任务。保留登录及变更记录,完工后撤销权限。避免永久共享管理员密码。
是否需要长期保存每个语音数据包?
通常不需要。完整抓包可能包含私人信令或音频,造成较大的存储与访问管理负担。按约定政策保存必要日志与CDR,针对具体排障或调查再进行范围受限、获准的抓包。